
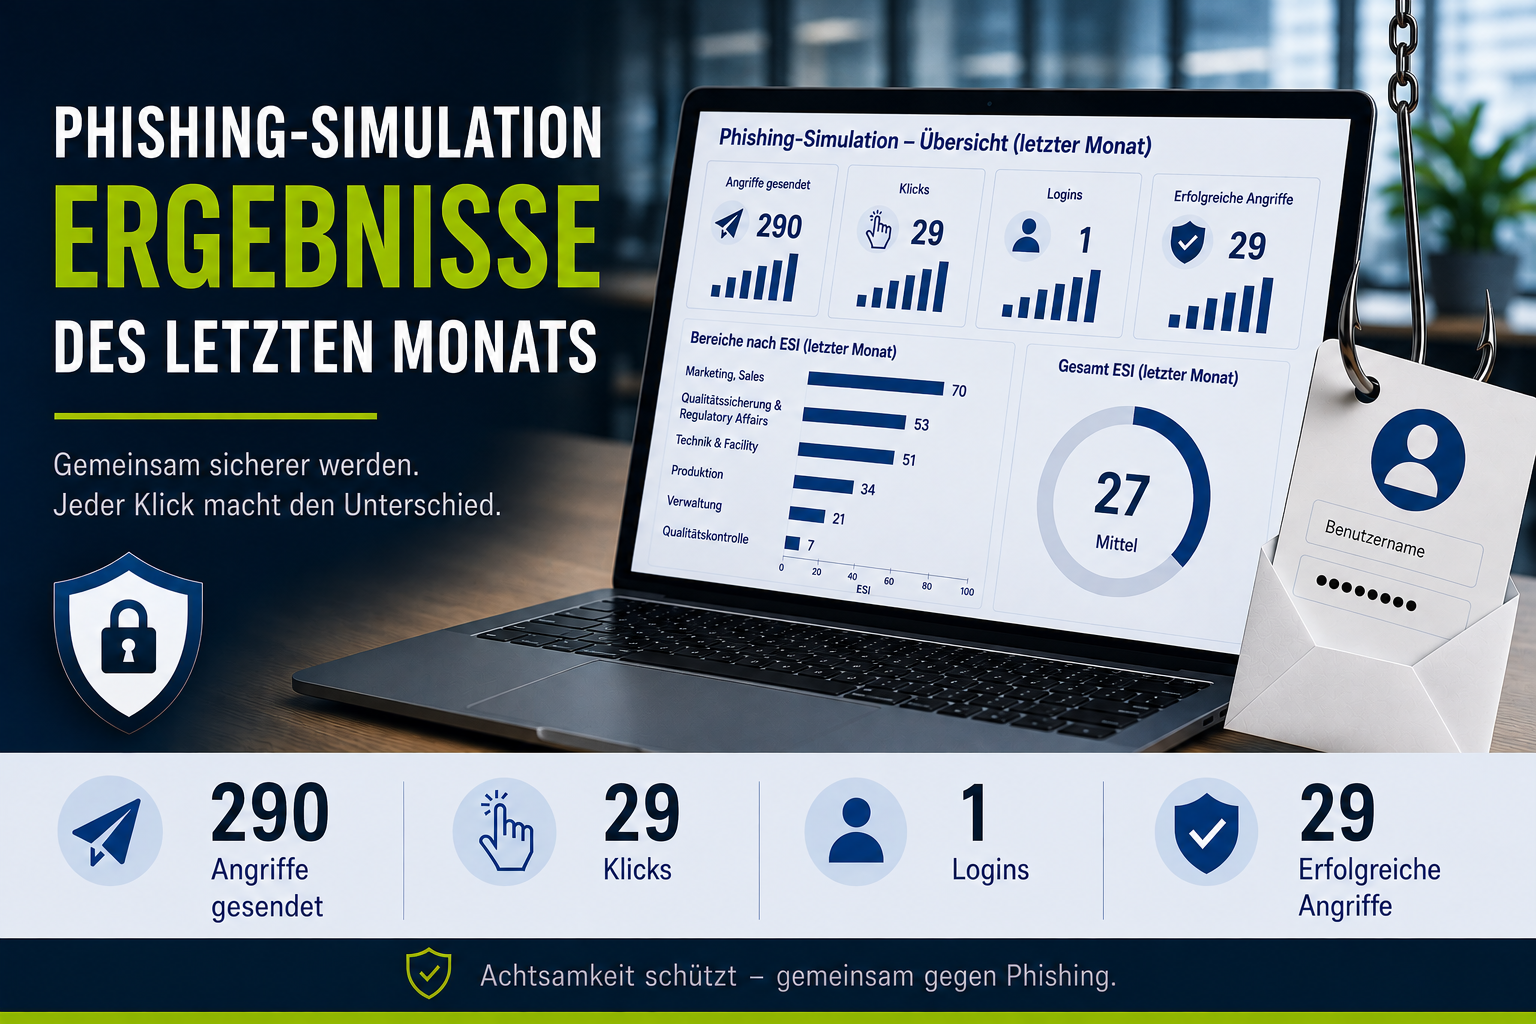
Im letzten Monat wurden 290 simulierte Phishing-Angriffe versendet. Dabei wurden 29 Klicks, 1 Login-Versuch und insgesamt 29 erfolgreiche Angriffe registriert.
Die Ergebnisse zeigen deutliche Unterschiede zwischen den Bereichen. Sie helfen dabei, Schulungsbedarf gezielt zu erkennen und das Sicherheitsverhalten im Arbeitsalltag weiter zu verbessern.
Sicherheitsindex nach Bereich
Der Employee Security Index, kurz ESI, macht das Sicherheitsverhalten bei simulierten Angriffen messbar und vergleichbar. Ein höherer Wert steht für ein sichereres Verhalten und einen geringeren Schulungsbedarf.
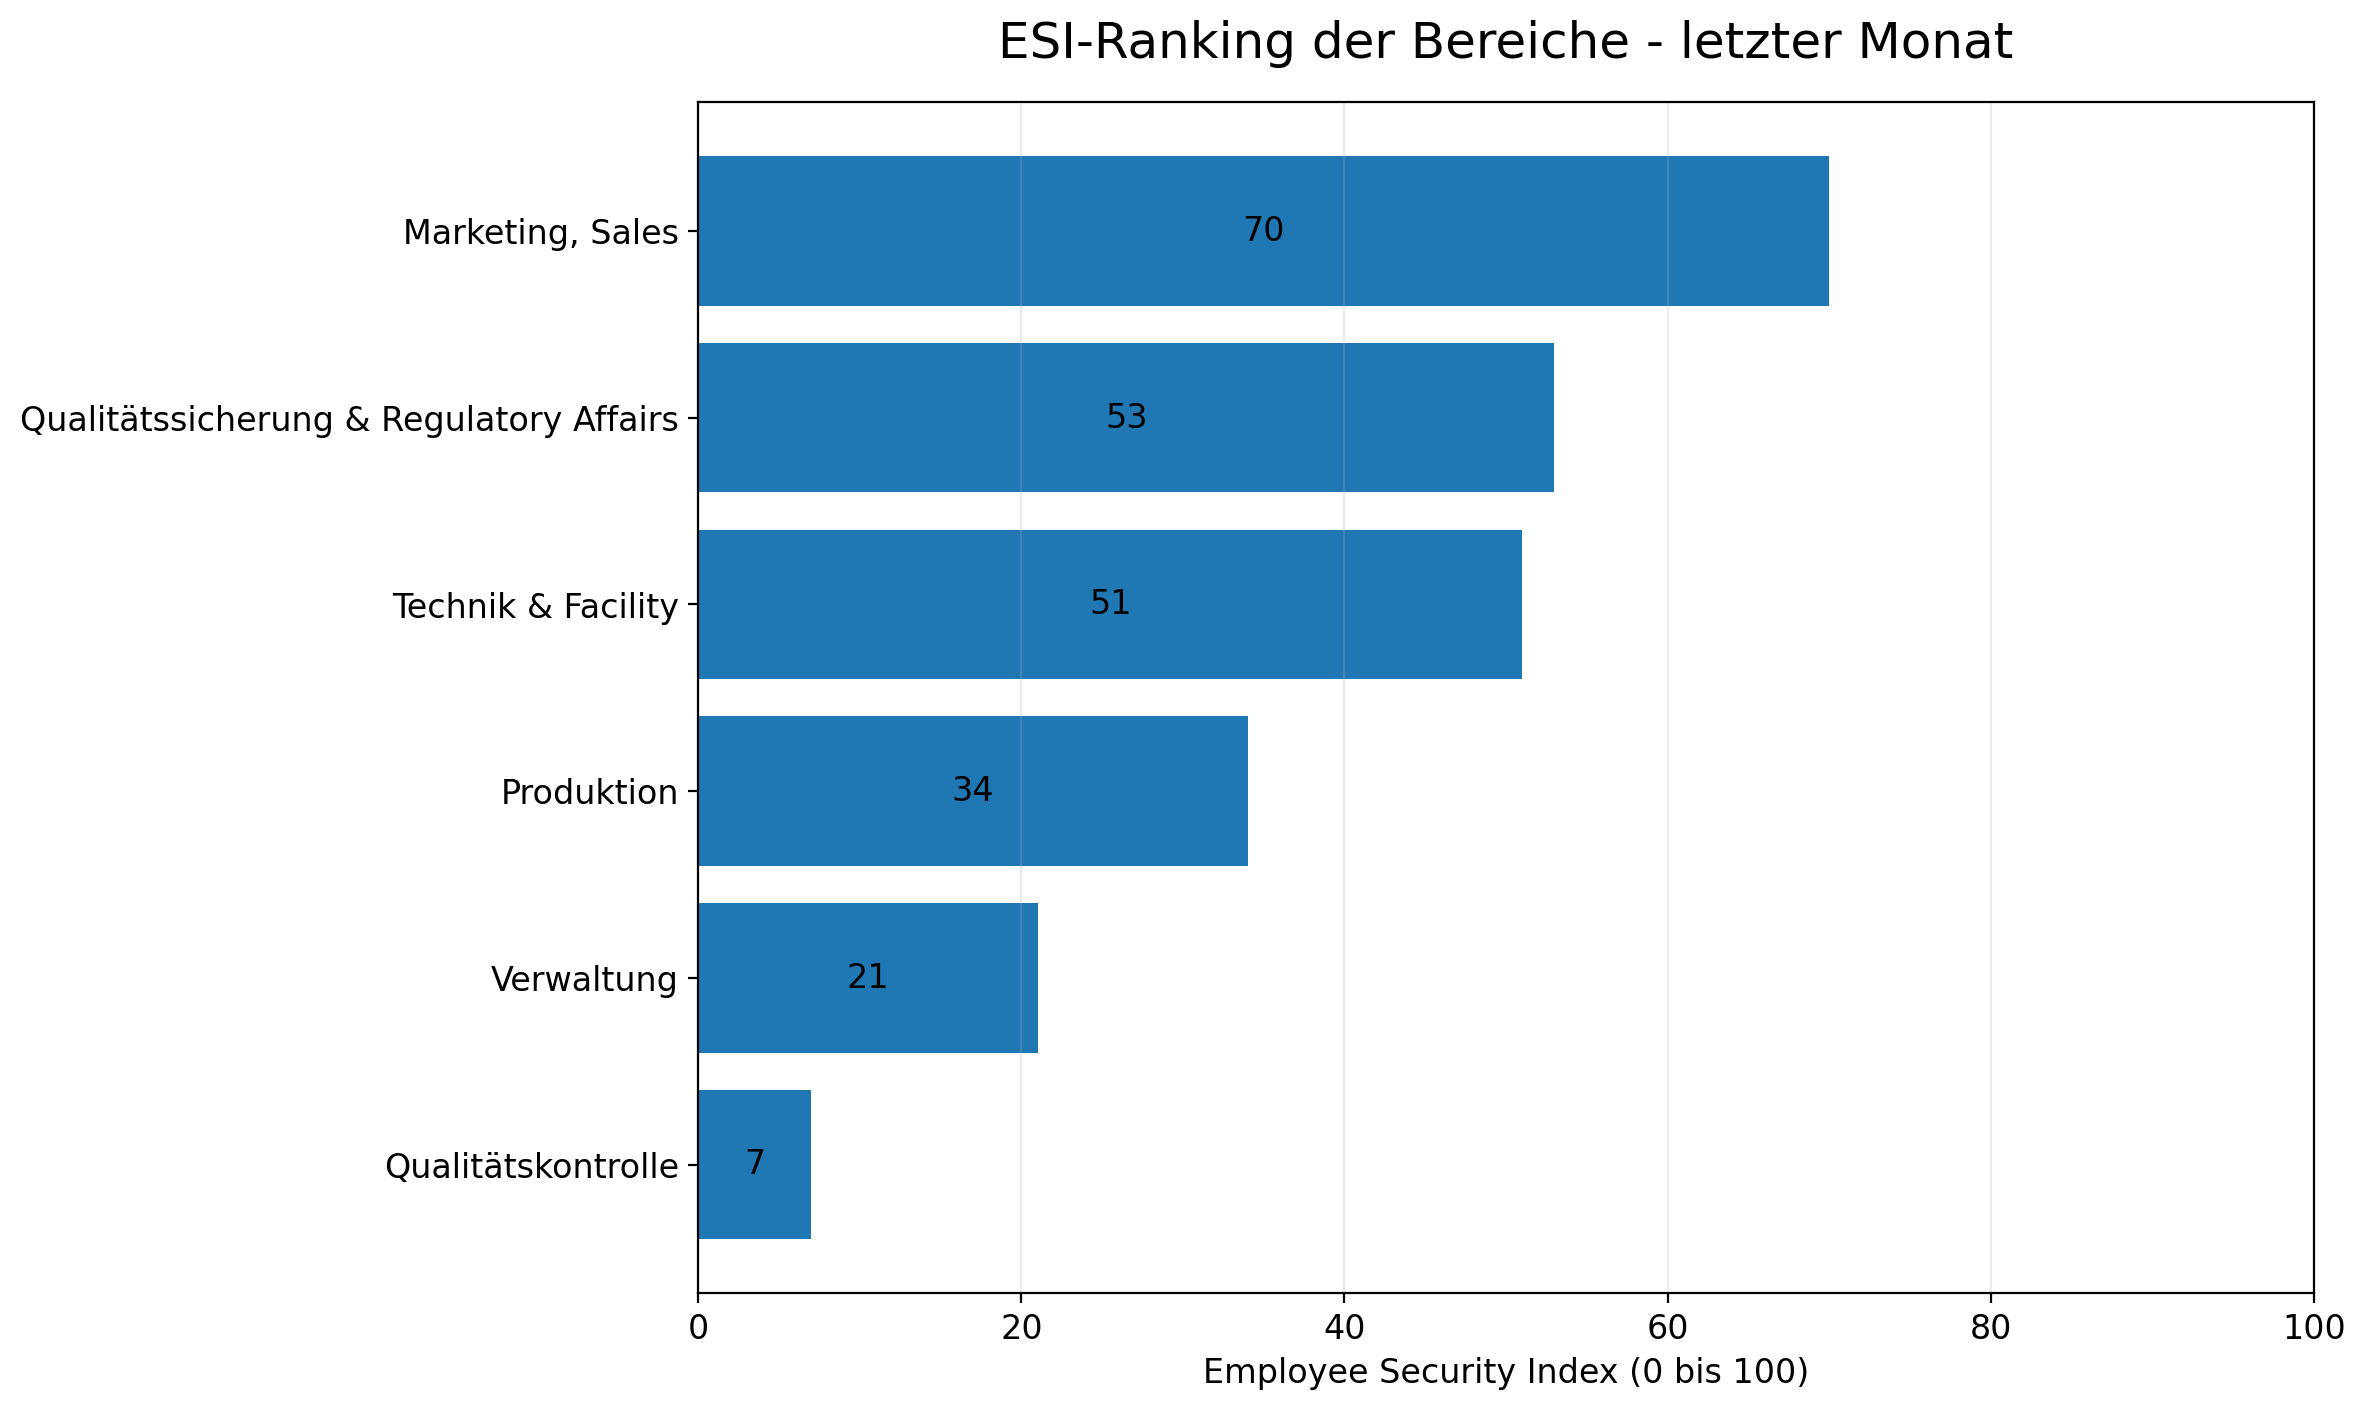
Im letzten Monat erreichte Marketing, Sales mit einem ESI von 70 den höchsten Wert. Am stärksten verbesserungsbedürftig ist Qualitätskontrolle mit einem ESI von 7. Der unternehmensweite ESI liegt bei 27.
Besonders in Bereichen mit niedrigem ESI sollten verdächtige Nachrichten vor dem Öffnen von Links oder Anhängen konsequent geprüft werden.
Phishing-Klicks nach Bereich
Die meisten Klicks entfielen auf Qualitätskontrolle mit 9 Klicks. Danach folgen Produktion mit 8 Klicks und Verwaltung mit 5 Klicks.
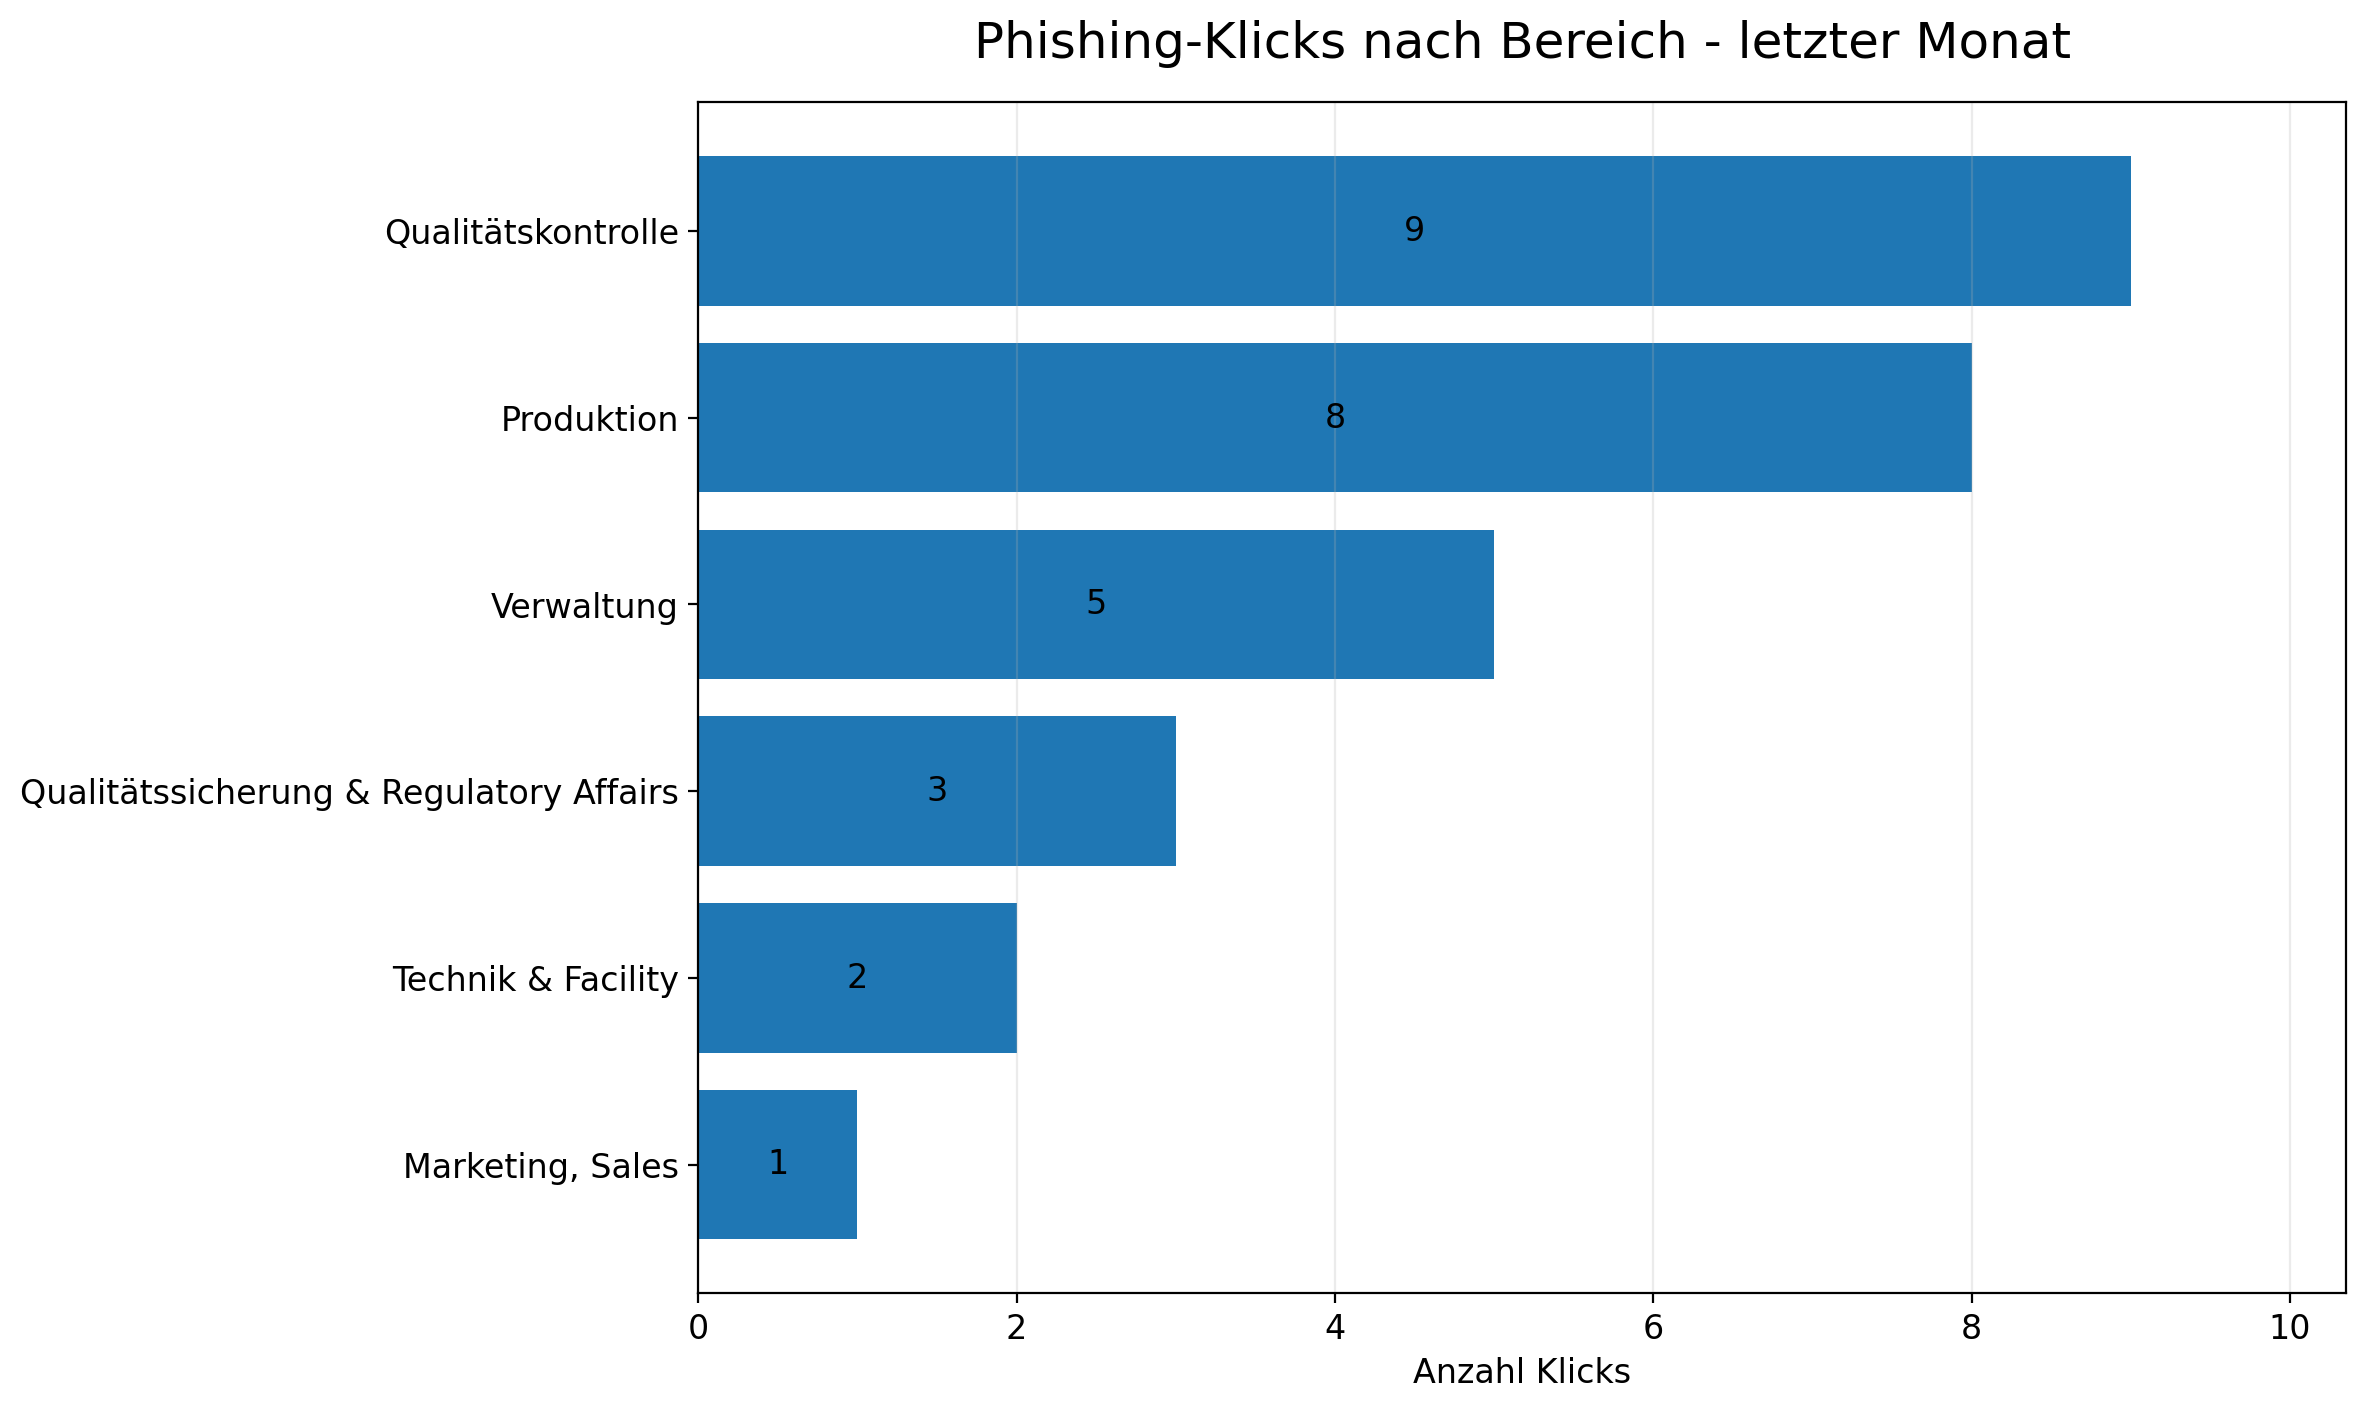
Die Klickzahlen müssen immer zusammen mit der Anzahl der versendeten Simulationen betrachtet werden. Trotzdem zeigen sie klar, in welchen Bereichen Links in unerwarteten Nachrichten besonders kritisch geprüft werden sollten.
Entwicklung: letzter Monat vs Gesamttrend
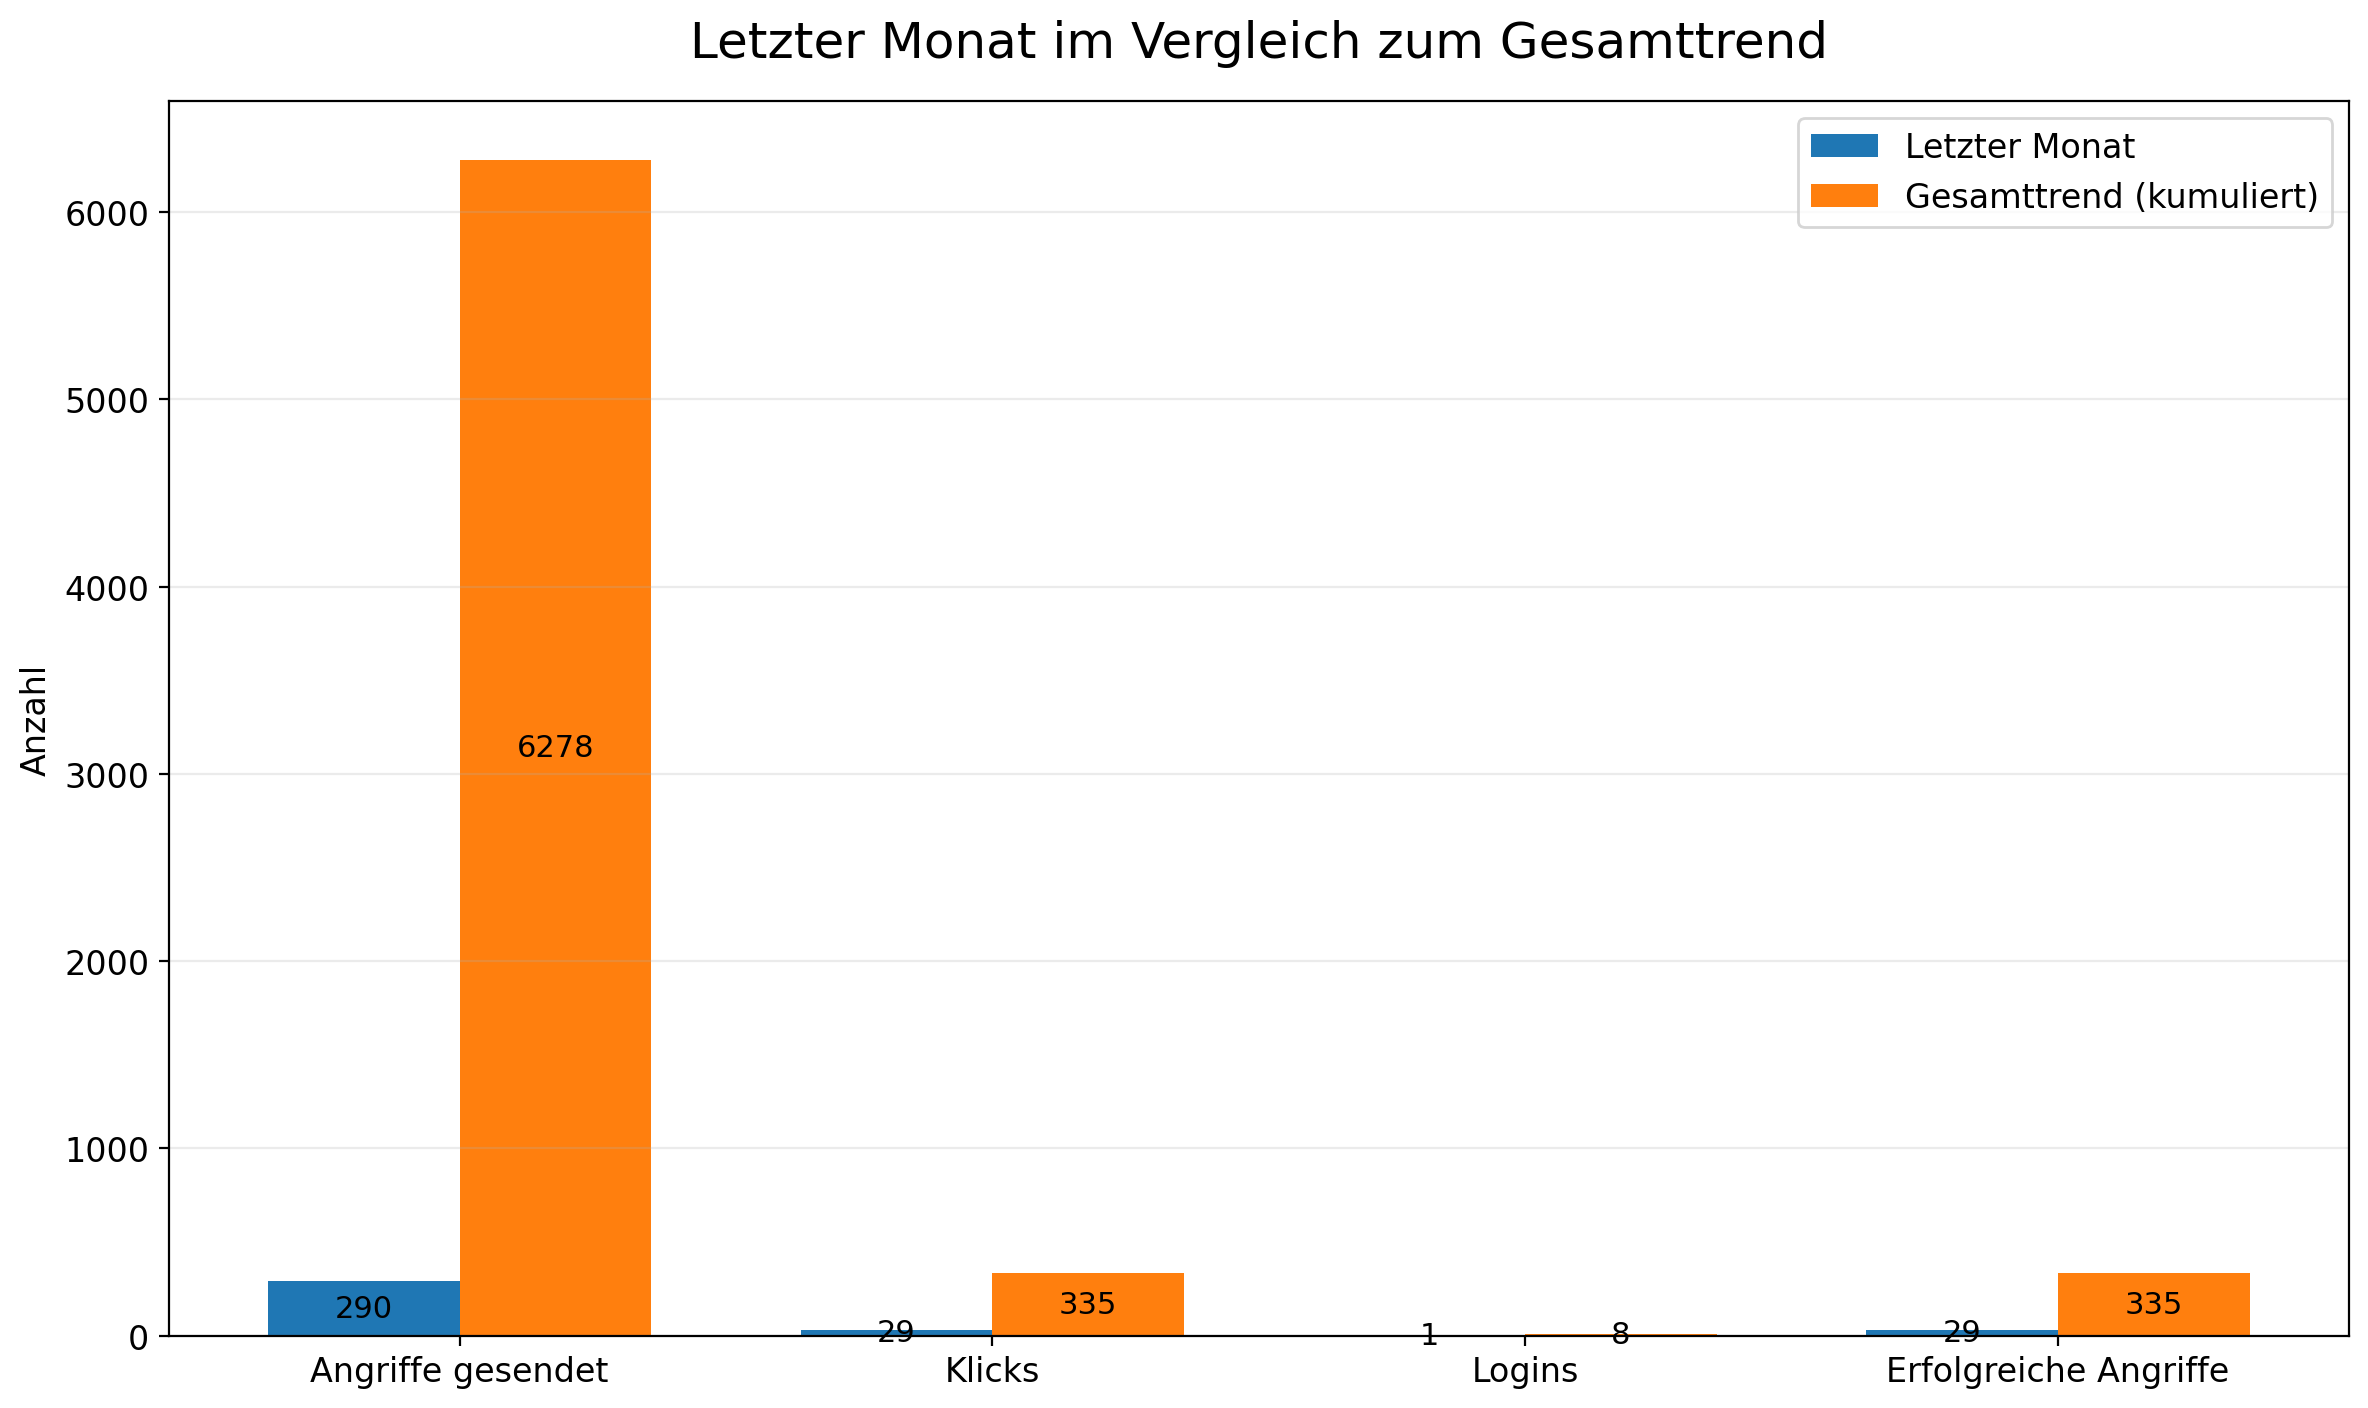
Der Gesamttrend enthält kumulierte Werte über den gesamten verfügbaren Zeitraum. Insgesamt wurden bisher 6278 Angriffe versendet, davon waren 335 erfolgreich. Im letzten Monat lag die Klickquote bei 10,0 Prozent, im Gesamtzeitraum bei 5,3 Prozent.
Die monatliche Klickquote liegt damit über dem kumulierten Durchschnitt. Der einzelne Login-Versuch zeigt außerdem, dass nicht nur Klicks, sondern auch die Eingabe von Zugangsdaten weiterhin ein konkretes Risiko darstellt.
Wie erkenne ich Phishing
- Die Absenderadresse weicht von der bekannten Domain ab oder enthält zusätzliche Zeichen.
- Die Nachricht fordert zu einer ungewöhnlich schnellen Reaktion auf, zum Beispiel wegen einer angeblichen Kontosperrung.
- Der Linktext wirkt vertraut, das tatsächliche Linkziel zeigt jedoch auf eine andere Domain.
- Es werden Passwörter, Zugangsdaten, Zahlungsdaten oder vertrauliche Informationen abgefragt.
- Sprache, Anrede, Signatur oder Dateianhang passen nicht zum üblichen Kommunikationsstil des Absenders.
Wie sich Mitarbeitende verbessern können
- Vor jedem Klick den Mauszeiger über den Link bewegen und die angezeigte Zieladresse vollständig prüfen.
- Login-Seiten nicht über Links in E-Mails öffnen, sondern die bekannte Adresse direkt im Browser eingeben.
- Unerwartete Zahlungs-, Datei- oder Freigabeanfragen über einen zweiten Kommunikationsweg beim Absender bestätigen.
- Verdächtige Nachrichten sofort über den vorgesehenen Meldeweg an die IT oder Informationssicherheit weitergeben.
- Offene Lerneinheiten im Hornetsecurity Awareness Training zeitnah bearbeiten und die Beispiele auf den eigenen Arbeitsalltag übertragen.
Be the First to Comment